Het is gisteren in het nieuws waarschijnlijk niemand ontgaan: er was actie vereist rondom een belangrijk PHP-veiligheidslek. Bij SoPressed houden we de veiligheid van al onze websites scherp in de gaten, dus we zijn meteen aan de slag gegaan.
We kunnen je geruststellen: alle acties zijn netjes, proactief en succesvol afgerond. Jouw website draait weer veilig en zorgeloos op onze servers.
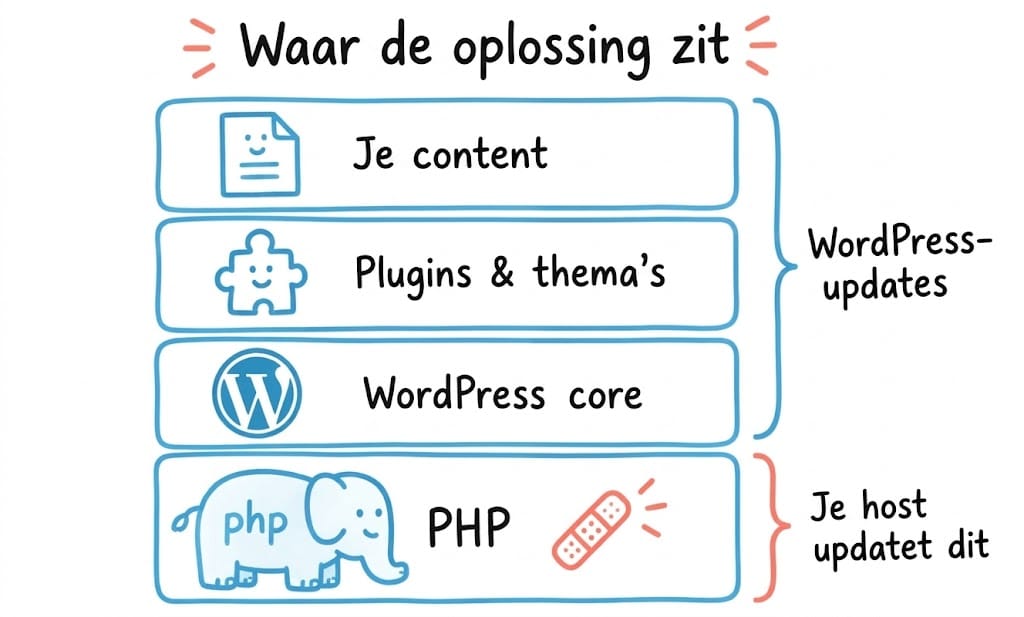
Het was geen fout in WordPress zelf, dus een WordPress-update, een beveiligingsplugin of een firewall-plugin kan dit niet oplossen. De oplossing bevindt zich één niveau lager, op de hostingserver.
Niet gehost bij SoPressed? Check het even!
Ben je (nog) niet bij ons gehost? Dan raden we je sterk aan om even navraag te doen bij je eigen hostingprovider. Elke host gaat namelijk anders om met dit soort kritieke updates—waar de één meteen proactief aan de slag gaat, laat een ander het soms liggen of moet je het zelf oplossen.
Snelle, groene en veilige hosting
Wederom zijn we getuige geweest van de kracht van onze leverancier: er werd ontzettend proactief en snel gehandeld. Het bewijst voor ons maar weer eens dat we de juiste keuzes maken voor onze klanten. Onze hosting is niet alleen snel, groen en dichtbij, maar bovenal veilig!
Ben je niet tevreden over jouw huidige hosting?
Loop je vast bij je huidige provider of twijfel je over de veiligheid en snelheid van je website?
Je kunt zo overstappen! We helpen je graag en zorgen voor een vlekkeloze verhuizing. Neem gerust contact met ons op om de mogelijkheden te bespreken.
Update 22-10 03.00
De beveiligingsupdate voor PHP is nu op al onze servers geïnstalleerd.
Alle PHP-versies zijn beveiligd tegen de kwetsbaarheden CVE-2026-109618 en CVE-2026-109619.
We hebben alle tijdelijke maatregelen teruggedraaid:
- De PHP-cache (OPcache) staat weer aan. Websites zijn weer net zo snel als voorheen.
- De uploadlimiet van 32 MB is vervallen. Grotere uploads via je website werken weer zoals je gewend bent.
- De upload-voortgangsfunctie van PHP staat weer aan.
Waarom zie ik nog een oud PHP-versienummer?
We krijgen vragen van klanten die na de update nog een ouder versienummer zien, bijvoorbeeld PHP 8.4.26 in plaats van 8.4.27. Dat is te verwachten, en je website is wel beveiligd.
CloudLinux en cPanel verwerken de beveiligingsfixes voor CVE-2026-109618 en CVE-2026-109619 als zogeheten backport. Ze voegen de fix toe aan de PHP-versie die al op de server draait, zonder over te stappen op een nieuw versienummer. Het versienummer in php -v, phpinfo() of je cPanel kan dus gelijk blijven, terwijl de fix er wel in zit. Voor oudere PHP-versies, zoals 7.4 en 8.0, is dit de enige manier om de fix te krijgen. Het PHP-team brengt voor die versies zelf geen updates meer uit.
| Your PHP version | Fixed from |
|---|---|
| 8.5 | 8.5.12 |
| 8.4 | 8.4.27 |
| 8.3 | 8.3.36 |
| 8.2 | 8.2.35 |
| 8.1 and older | Only if your host adds the fix (and you should upgrade anyway) |
Wij controleren per server niet op het versienummer, maar of de fixes voor beide kwetsbaarheden in de geïnstalleerde PHP-pakketten zitten.
Je hoeft zelf niets te doen
CloudLinux heeft de gepatchte PHP-versies nu uitgebracht voor de CloudLinux-versies waarop onze servers draaien. Het gaat om de PHP-versies die je beheert via de PHP Selector. We installeren ze nu op al onze servers, server voor server.
De gepatchte PHP-versies van cPanel (EasyApache, via de MultiPHP Manager) installeren we op dezelfde manier.
Na de installatie controleren we per server of alles goed werkt. Daarna draaien we de tijdelijke maatregelen terug: de PHP-cache gaat weer aan en de uploadlimiet van 32 MB vervalt. Tot die tijd kunnen websites nog wat trager zijn, en grotere uploads via je website werken nog niet. Je websites blijven in de tussentijd beschermd door onze tijdelijke maatregelen en de beveiligingsregels van Imunify360.
Externe hosting en geen PHP update informatie ontvangen?
Hoe weet ik of ik ben gehackt?
De meeste hacks vinden in het geheim plaats, dus ga zelf op onderzoek uit in plaats van te wachten op duidelijke signalen. Vijf minuten is vaak al genoeg:
- Gebruikers: Ga in WordPress (
wp-admin) naar Gebruikers en filter op Beheerder. Zie je hier iemand tussen staan die je niet kent? - Plugins: Staan er plugins geïnstalleerd die je zelf niet hebt geïnstalleerd?
- Google: Zoek in Google naar
site:jouwdomein.nlen controleer of er pagina's tussen staan die je nooit zelf hebt geschreven (zoals goksites, online apotheken of buitenlandse spam). - Search Console: Als je Google Search Console gebruikt, controleer dan het onderdeel Beveiligingsproblemen.
- Uploads-map: Een
.php-bestand in de mapwp-content/uploadsis een alarmbel. Deze map is namelijk alleen bedoeld voor afbeeldingen en documenten. - Je hostingpartij: Een waarschuwingsmail van je hoster over malware, spam of een ongebruikelijk hoog stroom-/geheugenverbruik.